محدود کردن دسترسی به پیشخوان وردپرس
TikAbzar.com
وردپرس به عنوان یک سیستم مدیریت محتوای محبوب، امکانات بسیاری را در اختیار کاربران قرار میدهد. یکی از این امکانات، پیشخوان وردپرس است که به مدیران و کاربران سایت اجازه میدهد تا محتوا، تنظیمات و سایر جنبههای سایت خود را مدیریت کنند. اما گاهی اوقات ممکن است نیاز باشد دسترسی به این پیشخوان محدود شود، به خصوص اگر سایت شما در حال توسعه است یا میخواهید از دسترسی افراد غیرمجاز جلوگیری کنید.
چرا باید دسترسی به پیشخوان وردپرس را محدود کنیم؟
دلایل مختلفی برای محدود کردن دسترسی به پیشخوان وردپرس وجود دارد:
- افزایش امنیت: با محدود کردن دسترسی، خطر نفوذ و تغییرات غیرمجاز در سایت کاهش مییابد.
- جلوگیری از تغییرات ناخواسته: در سایتهای در حال توسعه یا سایتهایی که چندین کاربر با سطوح دسترسی متفاوت دارند، این کار میتواند از اعمال تغییرات اشتباه جلوگیری کند.
- مدیریت بهتر کاربران: میتوانید مشخص کنید کدام کاربران به پیشخوان دسترسی داشته باشند و کدام یک نداشته باشند.
روشهای محدود کردن دسترسی به پیشخوان وردپرس
برای محدود کردن دسترسی به پیشخوان وردپرس، میتوانید از چند روش استفاده کنید:
1. استفاده از فایل .htaccess
این روش یکی از رایجترین و امنترین راهها برای محدود کردن دسترسی به پیشخوان وردپرس است. با ویرایش فایل .htaccess، میتوانید دسترسی به پوشه wp-admin را فقط برای آدرسهای IP خاصی مجاز کنید. این فایل در ریشه هاست شما قرار دارد.
برای این کار، کد زیر را به فایل .htaccess خود اضافه کنید:
Order Deny,Allow
Deny from all
Allow from 192.168.1.1
در این کد، 192.168.1.1 را با آدرس IP خود یا آدرسهای IP مجاز جایگزین کنید. اگر میخواهید چندین آدرس IP را مجاز کنید، هر آدرس را در یک خط Allow دانلود رایگان بازی from جداگانه وارد کنید.
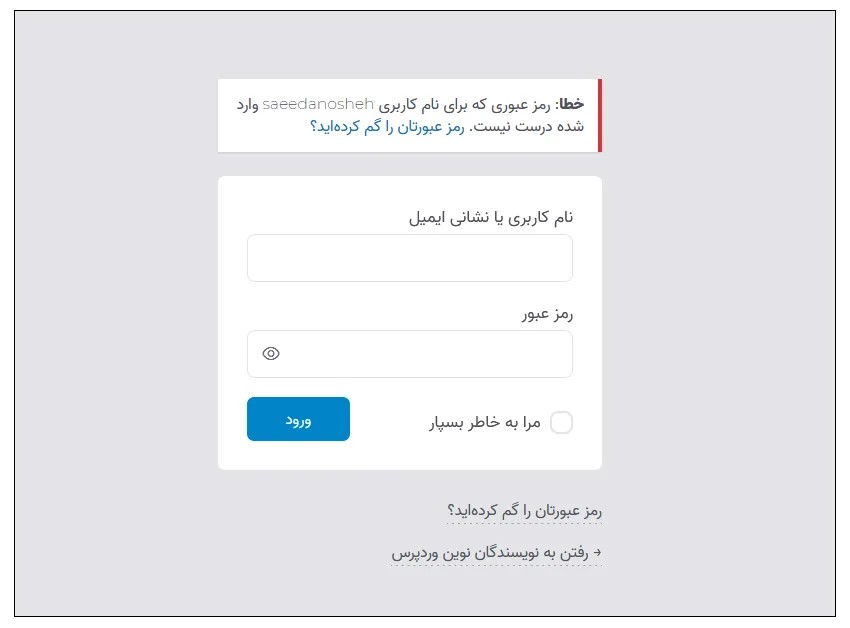
2. استفاده از افزونههای امنیتی
افزونههای امنیتی وردپرس مانند Wordfence، iThemes Security و Sucuri Security، امکانات گستردهای برای افزایش امنیت سایت از جمله محدود کردن دسترسی به پیشخوان را ارائه میدهند. این افزونهها معمولاً دارای گزینههایی برای محدود کردن ورود بر اساس آدرس IP، تعداد تلاشهای ناموفق برای ورود و سایر تنظیمات امنیتی هستند.
3. استفاده از کد PHP در فایل functions.php
این روش به شما امکان میدهد تا با استفاده از کدهای PHP، دسترسی به پیشخوان را بر اساس نقش کاربری یا سایر شرایط محدود کنید. برای مثال، میتوانید کدی بنویسید که فقط کاربران با نقش «مدیر» (Administrator) بتوانند به پیشخوان دسترسی داشته باشند و سایر کاربران به صفحه اصلی سایت هدایت شوند.
مثال:
function restrict_admin_access() {
    if ( ! current_user_can( 'administrator' ) && ! ( defined( 'DOING_AJAX' ) && DOING_AJAX ) ) {
        wp_redirect( home_url() );
        exit;
    }
}
add_action( 'admin_init', 'restrict_admin_access' );
این کد را میتوانید به فایل functions.php قالب خود اضافه کنید. توجه داشته باشید که قبل از اعمال هرگونه تغییر در فایلهای اصلی وردپرس، حتماً از سایت خود پشتیبانگیری کنید.
4. استفاده از احراز هویت دو مرحلهای (Two-Factor Authentication)
احراز هویت دو مرحلهای یک لایه امنیتی اضافی به فرآیند ورود به پیشخوان وردپرس اضافه میکند. حتی اگر رمز عبور شما لو برود، بدون کد دوم که معمولاً از طریق تلفن همراه ارسال میشود، کسی نمیتواند وارد پیشخوان شود. افزونههای زیادی برای فعالسازی احراز هویت دو مرحلهای در وردپرس وجود دارد.
نکات مهم
- همیشه قبل از اعمال تغییرات در فایلهای اصلی وردپرس، از سایت خود پشتیبانگیری کنید.
- در صورت استفاده از فایل
.htaccess، مطمئن شوید که آدرس IP خود را به درستی وارد کردهاید تا دسترسی شما به پیشخوان مسدود نشود. - به طور منظم افزونهها و قالب وردپرس خود را بهروزرسانی کنید تا از آخرین وصلههای امنیتی بهرهمند شوید.
- از رمزهای عبور قوی و منحصر به فرد برای حسابهای کاربری خود استفاده کنید.
با استفاده از این روشها، میتوانید امنیت پیشخوان وردپرس خود را به طور قابل توجهی افزایش دهید و از دسترسیهای غیرمجاز جلوگیری کنید.

توجه : تمام حقوق مطالب برای تیک ابزار محفوظ می باشد.
- نویسنده : مدیریت سایت
- دیدگاه : zero